La rentrée, c’est aussi celle des cybercriminels : ils surfent sur la vague des mails officiels pour vous tromper avec des faux messages.
Depuis le 2 septembre, plus de 30 comptes de l’établissement ont déjà été compromis après que leurs propriétaires aient consulté des mails de phishing et saisi leurs identifiants sur de faux sites !
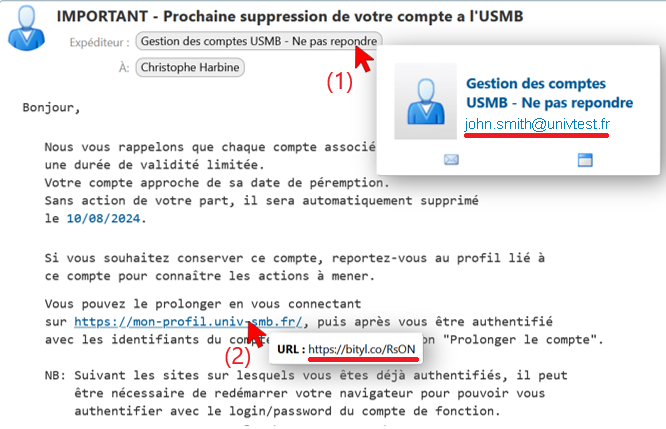
Comment repérer un mail frauduleux ?
- Expéditeur suspect : même si le nom semble connu, vérifiez l’adresse email. (1)
- Lien douteux : survolez le lien sans cliquer. Si l’URL ne correspond pas à notre domaine officiel « univ-smb.fr« , ne cliquez pas. (2)
- Urgence ou curiosité : les fraudeurs utilisent souvent des messages du type « Votre compte sera désactivé » ou « Revalorisation des salaires et retraites ».
Que faire ?
- Ne répondez pas, ne cliquez sur aucun lien dans un mail, ne téléchargez aucune pièce jointe d’un mail suspect.
- Si vous avez un doute, signalez le mail suspect à aide-dn@univ-smb.fr
- Si vous pensez avoir rentré vos identifiants sur un site frauduleux, changez votre mot de passe au plus vite !
Le mot d’ordre : si on vous demande de saisir votre login et mot de passe, assurez vous toujours d’être bien sur le site d’authentification de l’USMB : https://cas-uds.grenet.fr
Restons vigilants ensemble toute l’année !
En savoir plus
Contactez la direction du Numérique